Sécurité et données
Des données d'adhérents, traitées comme telles
Un fichier d'association contient des noms, des adresses, parfois des mineurs et des justificatifs. Voici ce que fait le logiciel pour les protéger, et ce que fait l'hébergeur.
Traçabilité
Chaque action a un auteur
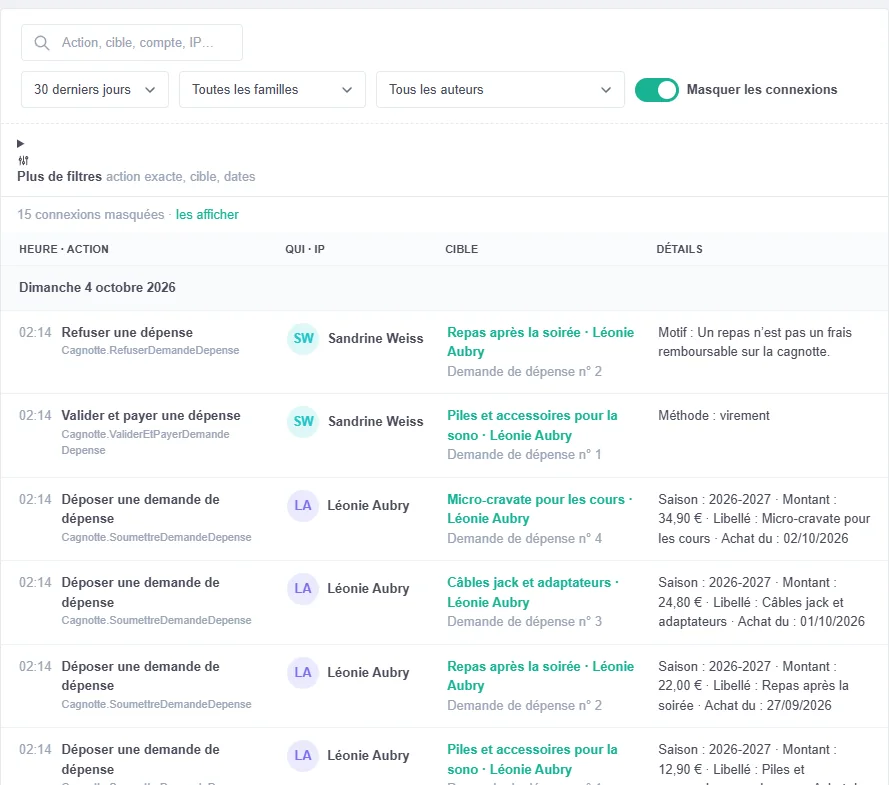
Valider une inscription, créer un événement, rembourser une commande : tout geste qui modifie quelque chose est inscrit dans le journal d'audit, avec son auteur, l'heure et l'objet concerné. Le journal n'enregistre pas de donnée superflue.
Accès et droits
Droits par domaine, à deux niveaux
Huit domaines, chacun en lecture seule ou complet, plus un niveau Administration. Un test automatique échoue si une action de modification n'est pas protégée par son droit complet.
Droits revérifiés à chaque requête
Désactiver un compte ou retirer un droit agit tout de suite, même si la personne est déjà connectée.
Comptes par invitation
Pas de création libre de compte : l'administrateur invite par e-mail, avec un lien valable 72 heures.
Mots de passe et verrouillage
12 caractères au minimum. Après 5 échecs, le compte est verrouillé 15 minutes. Changer un mot de passe ferme toutes les sessions ouvertes.
Traçabilité
Un journal d'audit complet
Chaque action qui modifie des données est inscrite avec son auteur, l'objet concerné, l'heure et l'adresse IP. Le journal est réservé aux administrateurs et conservé un an.
Impersonation tracée
Un administrateur peut voir exactement ce que voit un membre de l'équipe, pour l'aider. L'auteur réel reste inscrit au journal.
Données personnelles
Export et effacement
L'export du dossier complet d'une personne et son effacement par anonymisation irréversible sont prévus dans l'outil, et journalisés.
Durées de conservation
Le justificatif de tarif réduit est détruit dès la décision. Un RIB est chiffré, puis détruit dès le paiement ou l'annulation. Le journal et les messages de contact sont purgés au bout d'un an.
Consentements historisés
Deux canaux distincts, la vie associative et la newsletter. Chaque changement est conservé comme preuve, et la désinscription passe par une page de confirmation.
Secrets chiffrés
Les clés HelloAsso et d'envoi d'e-mails sont chiffrées en base. Elles ne sont jamais affichées en clair.
Formulaires publics
Anti-robot sans service tiers
Les formulaires publics qui écrivent sont protégés par un test anti-robot auto-hébergé, qui n'envoie aucune donnée à un tiers.
Plafonds par adresse
Connexion, contact, newsletter et accès à l'espace membre sont plafonnés par adresse IP. Les e-mails sont plafonnés par destinataire : 3 par 24 heures.
Double confirmation
Une inscription à la newsletter n'est effective qu'après un clic dans l'e-mail reçu, avec un sas de validation manuelle pour les cas douteux.
Hébergement
Un seul responsable, de l'application aux serveurs
SANFYTECH édite le logiciel et l'héberge. Si quelque chose casse, il n'y a pas de renvoi de balle entre un éditeur et un hébergeur.
Hébergé par l'éditeur, en France
SANFYTECH héberge et exploite votre instance sur ses propres serveurs, loués auprès d'OVHcloud en France. Un seul interlocuteur, du premier échange à l'exploitation.
Sauvegardes chiffrées chaque nuit
Les sauvegardes sont chiffrées à la source. Une copie est conservée dans l'Union européenne, et un miroir est recopié chaque nuit en France, hors de l'hébergeur.
Contrat de sous-traitance fourni
Nous vous remettons un accord de sous-traitance (DPA) et la liste de nos sous-traitants. Vous restez responsable de traitement ; nous agissons comme sous-traitant.
Ce que nous ne prétendons pas
Nous ne revendiquons aucune certification de sécurité (ISO 27001, HDS, SecNumCloud) : le logiciel est protégé par ses contrôles d'accès, ses tests automatisés (plus de 2 000 côté serveur au 23 septembre 2026, dont des tests d'architecture et d'autorisation) et l'exploitation rigoureuse de l'hébergeur, pas par un label.
Une question sur vos données d'adhérents ?
Posez-la avant de signer : durées de conservation, accord de sous-traitance, sauvegardes. Nous répondons sous 24 heures ouvrées.